La Directiva (UE) 2022/2555, conocida como NIS2, establece un marco europeo destinado a reforzar la ciberseguridad y la resiliencia de determinadas empresas y organizaciones frente a las amenazas digitales. Su aplicación exige revisar los mecanismos de prevención, control y gestión de riesgos, así como los procedimientos internos para proteger los sistemas de información y garantizar la continuidad de los servicios. Para las entidades comprendidas en su ámbito de aplicación, identificar las obligaciones pertinentes constituye un paso esencial para evaluar su situación de cumplimiento y detectar posibles deficiencias.
Este checklist ofrece una herramienta práctica para comprobar los principales aspectos que deben examinarse, desde la gestión de riesgos y la seguridad de la cadena de suministro hasta la notificación de incidentes y la responsabilidad de los órganos de dirección. No obstante, la aplicación de estos requisitos no es uniforme en todos los casos: dependerá de la actividad desarrollada, las características de la entidad, su clasificación y la normativa nacional aplicable. Por ello, la lista debe utilizarse como referencia inicial y complementarse con un análisis jurídico específico.
Cómo saber si tu empresa está afectada por NIS2
Para determinar si una empresa está sujeta a la Directiva NIS2, es necesario analizar principalmente su sector de actividad, su dimensión y las circunstancias específicas previstas en la normativa. La Directiva comprende ámbitos como la energía, el transporte, la banca, la salud, las infraestructuras digitales, las telecomunicaciones, la gestión de aguas, los servicios postales y determinados servicios tecnológicos, entre otros. Como regla general, incluye entidades medianas y grandes que operan en los sectores contemplados en sus anexos, aunque existen supuestos en los que también pueden quedar afectadas empresas de menor tamaño, atendiendo a su función, relevancia o condición específica. Por tanto, el número de empleados y el volumen de negocio constituyen criterios iniciales de evaluación, pero no son los únicos determinantes.
Asimismo, NIS2 distingue entre entidades esenciales e importantes, clasificación que influye en el régimen de supervisión y control aplicable. Esta diferenciación depende de factores como el sector, la naturaleza de los servicios prestados y la relevancia de la organización conforme a los criterios establecidos. La Directiva también contempla excepciones y supuestos de inclusión específica que deben examinarse individualmente. En consecuencia, una primera comprobación debe identificar la actividad principal de la empresa, su tamaño, los servicios que proporciona y su posible encaje en las categorías reguladas. No obstante, la conclusión definitiva exige contrastar estos elementos con la legislación nacional y las disposiciones sectoriales aplicables, ya que pueden concretar el alcance de las obligaciones y los criterios de identificación de las entidades afectadas.
Checklist de cumplimiento NIS2 para empresas
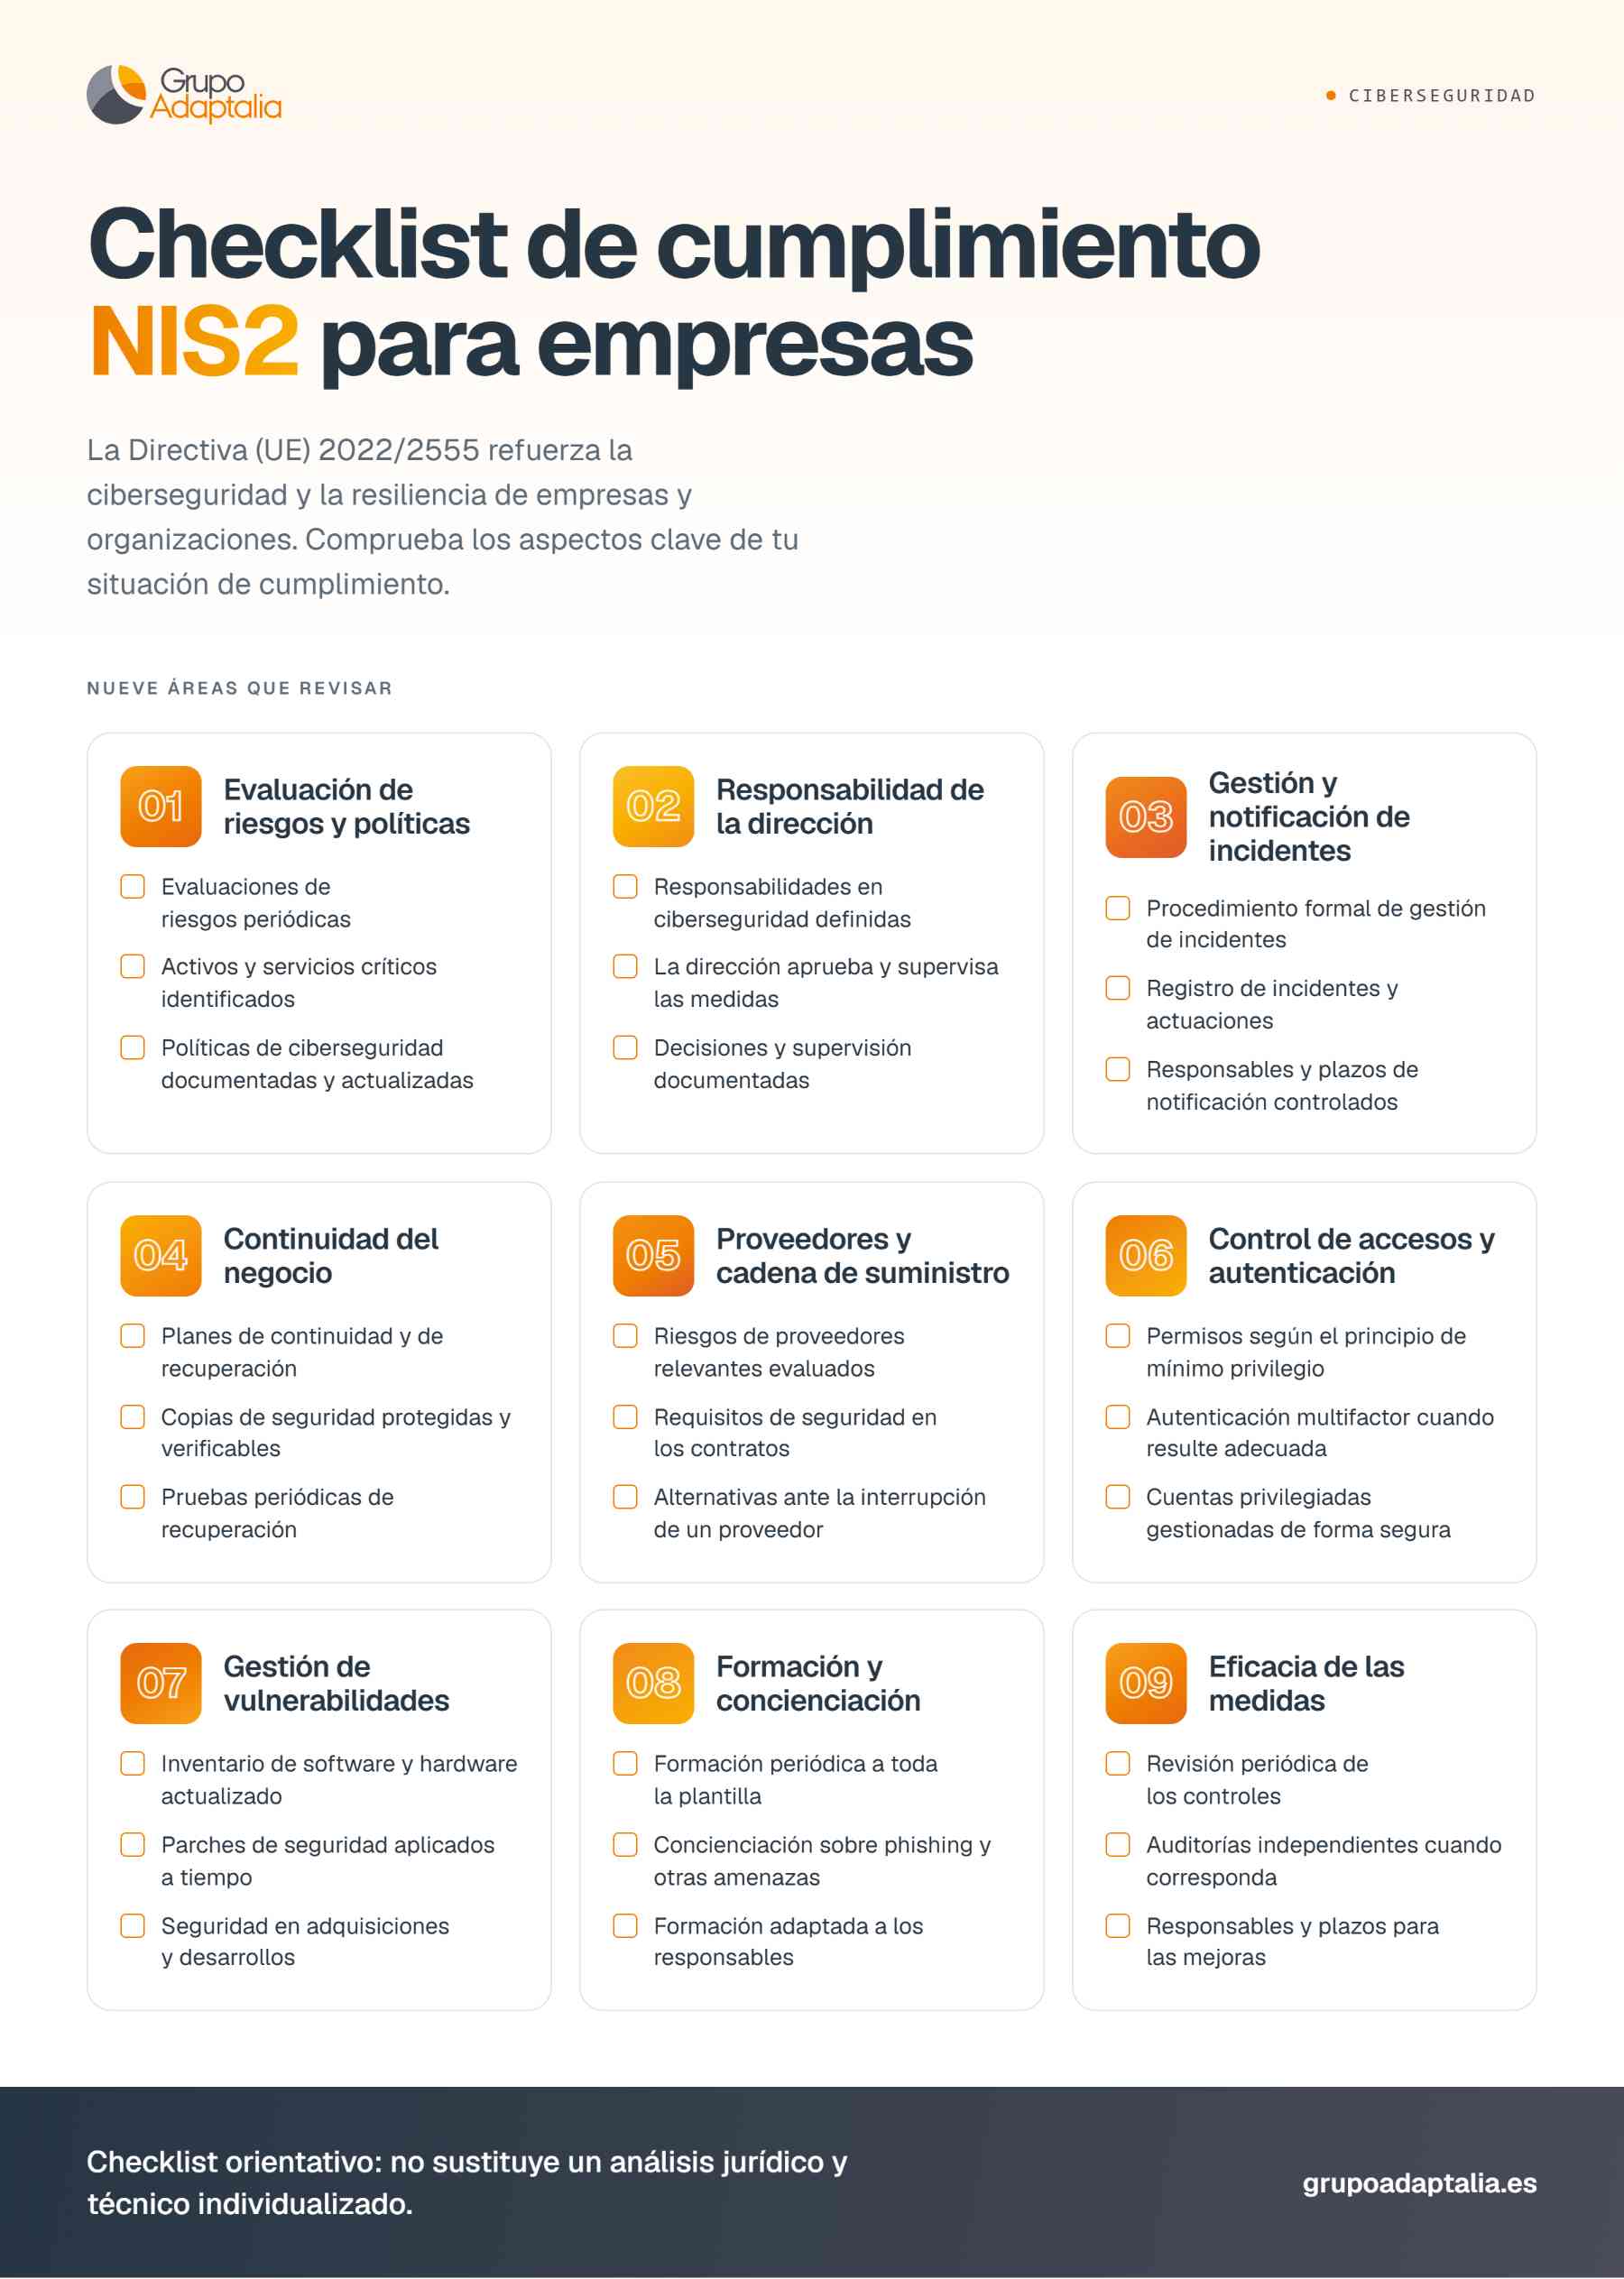
El cumplimiento de NIS2 requiere revisar de forma sistemática las medidas organizativas, técnicas y operativas destinadas a gestionar los riesgos de ciberseguridad. La siguiente lista se estructura por áreas para facilitar la identificación de controles implantados, carencias y actuaciones pendientes. Cada apartado incluye preguntas de comprobación que permiten realizar una primera evaluación interna y documentar los resultados. Este ejercicio debe adaptarse a las características de la entidad, su exposición al riesgo y las obligaciones que le resulten aplicables. La lista constituye una herramienta orientativa y no sustituye un análisis jurídico ni una evaluación técnica individualizada.
Evaluación de riesgos y políticas de ciberseguridad
La empresa debe disponer de un proceso documentado para identificar y valorar los riesgos que puedan comprometer sus redes y sistemas de información. La evaluación debe considerar las amenazas relevantes, las vulnerabilidades existentes y las consecuencias potenciales para la actividad. Asimismo, las políticas de seguridad deben establecer criterios claros de protección y revisarse cuando cambien las circunstancias.
☐ ¿Se realizan evaluaciones de riesgos periódicas?
☐ ¿Están identificados los activos, sistemas y servicios críticos?
☐ ¿Existen políticas de ciberseguridad documentadas y actualizadas?
☐ ¿Se asignan medidas de tratamiento a los riesgos identificados?
☐ ¿Se conserva evidencia de las evaluaciones y sus resultados?
Responsabilidad de la dirección y organización interna
Los órganos de dirección deben participar en la aprobación y supervisión de las medidas de gestión de riesgos de ciberseguridad, de acuerdo con las obligaciones aplicables. Para ello, resulta necesario establecer una estructura organizativa que delimite funciones, responsabilidades y mecanismos de rendición de cuentas. La asignación formal de competencias facilita la coordinación entre las áreas jurídicas, técnicas y operativas, y permite realizar un seguimiento efectivo de las decisiones adoptadas.
☐ ¿Están definidas las responsabilidades en materia de ciberseguridad?
☐ ¿Participa la dirección en la aprobación y supervisión de las medidas?
☐ ¿Reciben los responsables formación adecuada?
☐ ¿Existen canales internos para comunicar riesgos y deficiencias?
☐ ¿Se documentan las decisiones y las acciones de supervisión?
Gestión de incidentes y procedimientos de notificación
La organización debe establecer procedimientos para detectar, clasificar, registrar y gestionar incidentes de ciberseguridad, así como determinar cuándo procede su comunicación a las autoridades competentes. La Directiva contempla, con carácter general, una alerta temprana en un plazo de 24 horas desde que se tenga conocimiento del incidente significativo, una notificación en 72 horas y un informe final, normalmente, en el plazo de un mes desde la notificación del incidente. Deben verificarse las particularidades del régimen aplicable.
☐ ¿Existe un procedimiento formal de gestión de incidentes?
☐ ¿Se registran los incidentes y las actuaciones realizadas?
☐ ¿Están identificados los responsables de notificar?
☐ ¿Se controlan los plazos y requisitos de comunicación aplicables?
☐ ¿Se han establecido canales de contacto con las autoridades competentes?
Continuidad del negocio y recuperación ante incidentes
La continuidad operativa exige prever cómo mantener o restablecer los servicios esenciales cuando se produce una interrupción. La empresa debe definir prioridades de recuperación, recursos necesarios y procedimientos para gestionar situaciones de crisis. Los planes deben contemplar escenarios que afecten a la disponibilidad de sistemas, datos o infraestructuras, e incluir mecanismos para recuperar la actividad dentro de unos objetivos previamente establecidos. Su eficacia debe comprobarse mediante pruebas periódicas y revisiones posteriores a incidentes relevantes.
☐ ¿Existe un plan de continuidad del negocio?
☐ ¿Se dispone de un plan de recuperación ante desastres?
☐ ¿Se realizan copias de seguridad protegidas y verificables?
☐ ¿Se prueban periódicamente los procedimientos de recuperación?
☐ ¿Están definidos los responsables y las prioridades de restablecimiento?
Seguridad de proveedores y cadena de suministro
La seguridad de la cadena de suministro requiere evaluar los riesgos derivados de proveedores directos y terceros que prestan servicios tecnológicos o intervienen en sistemas relevantes. La empresa debe conocer sus dependencias, valorar la fiabilidad de los suministradores y establecer requisitos de seguridad adecuados en las relaciones contractuales. Esta revisión debe tener en cuenta la criticidad del servicio, el acceso a información sensible y las consecuencias que tendría una interrupción o compromiso del proveedor.
☐ ¿Se evalúan los riesgos de ciberseguridad de los proveedores relevantes?
☐ ¿Se incorporan requisitos de seguridad en los contratos?
☐ ¿Se revisan periódicamente los suministradores críticos?
☐ ¿Se identifican las dependencias tecnológicas esenciales?
☐ ¿Existen medidas alternativas ante la interrupción de un proveedor?
Control de accesos, autenticación y protección de sistemas
La protección de los sistemas exige limitar el acceso a los recursos corporativos según las funciones y necesidades de cada usuario. La empresa debe establecer mecanismos para gestionar las identidades, evitar privilegios innecesarios y proteger las comunicaciones y los datos. La autenticación multifactor y las soluciones criptográficas deben valorarse conforme a los riesgos, la naturaleza de los sistemas y los requisitos aplicables, sin asumir que todas las medidas técnicas son idénticas para cualquier entidad.
☐ ¿Se asignan permisos conforme al principio de mínimo privilegio?
☐ ¿Se revisan y eliminan las cuentas innecesarias?
☐ ¿Se aplica autenticación multifactor cuando resulta adecuada?
☐ ¿Se protegen las comunicaciones y los datos mediante controles apropiados?
☐ ¿Se gestionan de forma segura las cuentas privilegiadas?
Gestión de vulnerabilidades y seguridad de los sistemas
La entidad debe contar con mecanismos para identificar debilidades técnicas y reducir la exposición de sus sistemas. Esto implica mantener un inventario actualizado, aplicar correcciones de seguridad y priorizar las vulnerabilidades según su gravedad y el riesgo asociado. También resulta conveniente integrar requisitos de seguridad en la adquisición, configuración, desarrollo y mantenimiento de soluciones tecnológicas. Cuando corresponda, deben existir canales para recibir, analizar y gestionar comunicaciones sobre vulnerabilidades detectadas por terceros.
☐ ¿Se identifican y evalúan las vulnerabilidades de los sistemas?
☐ ¿Se aplican actualizaciones y parches de seguridad oportunamente?
☐ ¿Existe un inventario de software y hardware actualizado?
☐ ¿Se incorporan requisitos de seguridad en nuevas adquisiciones y desarrollos?
☐ ¿Se documentan las correcciones y los riesgos pendientes?
Formación y concienciación en ciberseguridad
La capacitación del personal contribuye a reducir los riesgos asociados a errores humanos, conductas inseguras e intentos de fraude. La empresa debe adaptar la formación a las funciones de cada colectivo, prestando especial atención a quienes gestionan sistemas, información sensible o decisiones relacionadas con la seguridad. Asimismo, los órganos de dirección deben disponer de conocimientos adecuados para comprender los riesgos y supervisar las medidas adoptadas. Las acciones formativas deben revisarse para responder a las amenazas y necesidades identificadas.
☐ ¿Se imparte formación periódica a la plantilla?
☐ ¿Se realizan acciones de concienciación sobre phishing y otras amenazas?
☐ ¿Reciben los responsables formación adaptada a sus funciones?
☐ ¿Se informa al personal sobre cómo comunicar actividades sospechosas?
☐ ¿Se evalúa la eficacia de las acciones formativas?
Evaluación de la eficacia de las medidas de seguridad
La implantación de controles no garantiza por sí sola su eficacia. Por ello, la organización debe comprobar periódicamente si las medidas adoptadas funcionan, responden a los riesgos identificados y siguen siendo adecuadas ante cambios tecnológicos u organizativos. Las revisiones deben generar evidencias documentales, identificar deficiencias y establecer acciones correctoras con responsables y plazos definidos. La periodicidad y el alcance de las comprobaciones deben ajustarse a la naturaleza de los sistemas, los riesgos existentes y las obligaciones aplicables.
☐ ¿Se revisa periódicamente la eficacia de los controles implantados?
☐ ¿Se realizan auditorías o evaluaciones independientes cuando corresponde?
☐ ¿Se utilizan indicadores para supervisar el nivel de seguridad?
☐ ¿Se documentan los resultados y las deficiencias detectadas?
☐ ¿Se asignan responsables y plazos para ejecutar las mejoras?
Qué hacer si tu empresa no cumple todos los requisitos del checklist NIS2
Identificar deficiencias mediante el checklist NIS2 permite establecer una hoja de ruta para adecuar la organización a las obligaciones que le correspondan. El primer paso consiste en analizar las carencias detectadas y determinar su impacto potencial, atendiendo a la gravedad de los riesgos, las posibles consecuencias operativas y las exigencias normativas aplicables. A partir de este diagnóstico, la empresa debe elaborar un plan de adecuación que concrete las actuaciones necesarias, los recursos disponibles y los objetivos que pretende alcanzar. No todas las deficiencias requieren la misma respuesta ni pueden resolverse simultáneamente, por lo que resulta fundamental establecer prioridades justificadas.
El plan debe recoger medidas correctoras específicas, responsables de ejecución, plazos y criterios para verificar los avances. Asimismo, conviene mantener evidencias documentales de las decisiones adoptadas y revisar periódicamente el grado de ejecución, actualizando las prioridades cuando cambien los riesgos o las circunstancias de la entidad. Si existen dudas sobre el alcance de las obligaciones, puede ser necesario solicitar asesoramiento jurídico especializado. En todo caso, completar el checklist no acredita por sí mismo el cumplimiento de NIS2 ni sustituye una evaluación jurídica y técnica integral.
Plan de actuación ante deficiencias detectadas
- Priorizar las carencias: ordenar las actuaciones según su urgencia, impacto y relevancia normativa.
- Definir medidas correctoras: concretar las acciones necesarias para resolver cada deficiencia.
- Asignar responsables: identificar quién debe ejecutar y supervisar cada actuación.
- Establecer plazos y recursos: fijar fechas objetivo y medios adecuados para implementar las mejoras.
- Documentar las decisiones: conservar el diagnóstico, las medidas aprobadas y las evidencias de ejecución.
- Supervisar los avances: comprobar periódicamente el cumplimiento del plan y actualizarlo cuando sea necesario.
Prepara tu empresa para cumplir con NIS2 con Grupo Adaptalia
Adecuarse a la Directiva NIS2 requiere algo más que implantar medidas técnicas de seguridad: implica conocer las obligaciones jurídicas aplicables, identificar posibles incumplimientos y establecer una estrategia coherente con la actividad y los riesgos de la organización. Una evaluación inicial permite determinar el punto de partida, delimitar las actuaciones prioritarias y planificar los recursos necesarios para avanzar hacia el cumplimiento normativo. Anticiparse a estas necesidades también facilita la integración de la ciberseguridad en los procesos internos y la adopción de decisiones fundamentadas por parte de la dirección.
En este contexto, Grupo Adaptalia puede ser un interlocutor para valorar las necesidades de cumplimiento de la empresa y estudiar las actuaciones de adecuación que resulten pertinentes, de acuerdo con los servicios de asesoramiento normativo que ofrece. El primer paso consiste en analizar las circunstancias particulares de la organización y determinar qué requisitos debe atender. Contacta con Grupo Adaptalia para solicitar asesoramiento y conocer cómo abordar la revisión de las obligaciones NIS2 de tu empresa, identificar las principales áreas de actuación y definir una hoja de ruta adaptada a sus necesidades.